 企业服务 / 内部系统
App已交付
胡哨清理 · macOS 磁盘清理工具
Swift 原生桌面工具,用三级安全分级解决「系统数据」过大:敢删的默认勾选,危险的物理隔离。
成果与数据
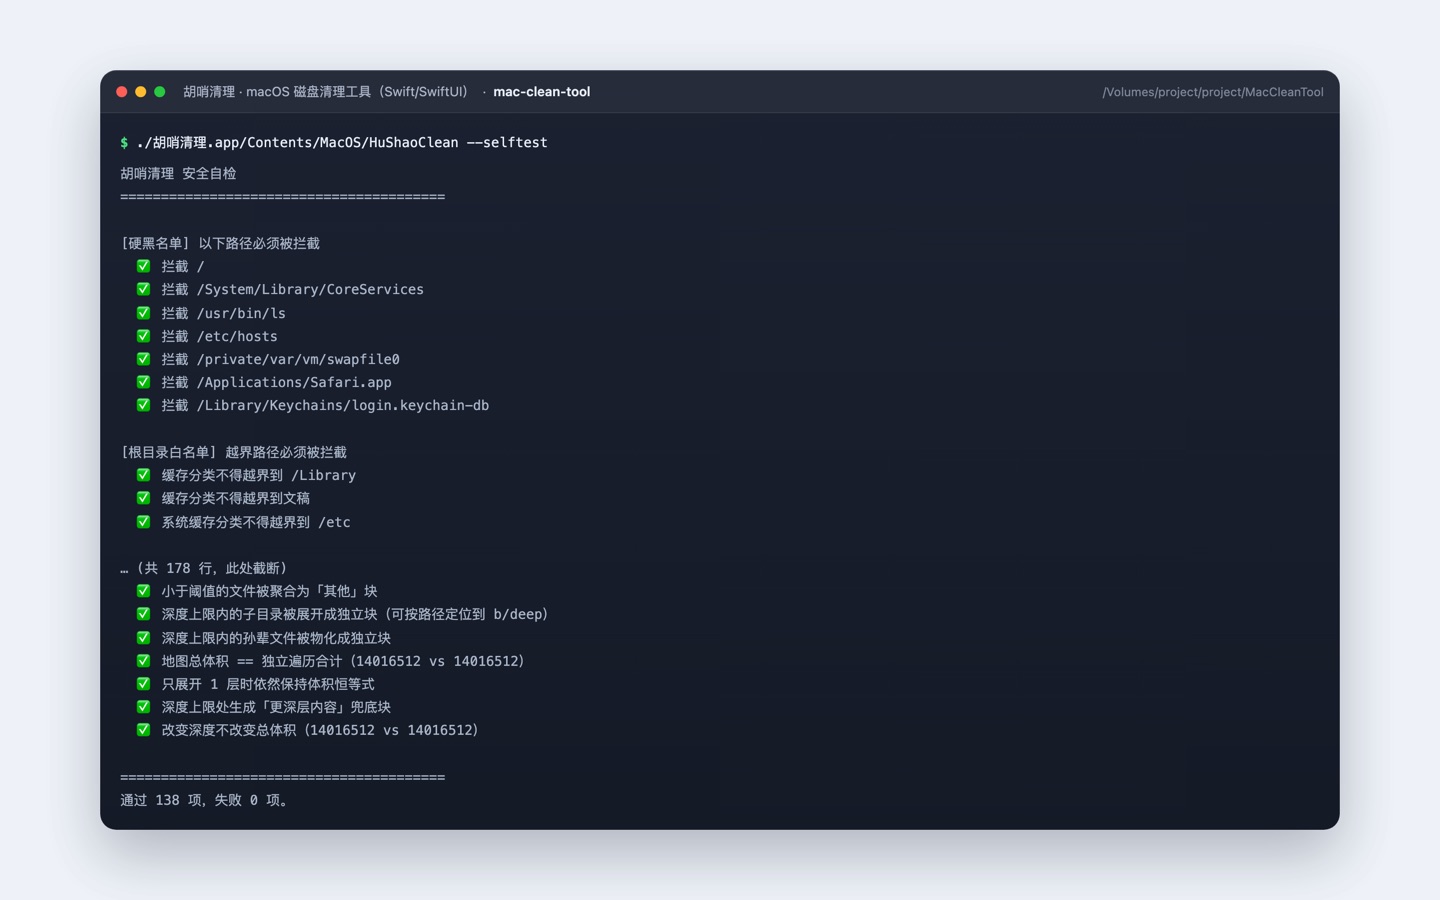
Swift + SwiftUI 原生,无 Electron
实现方式
三级分级 + 硬黑名单隔离
安全策略
无需 Xcode 可出 .app
打包
清理策略要么不敢删、要么一键乱删三级分级:默认勾选 / 逐项确认 / 硬黑名单隔离
实现方式多数同类工具用套壳方案Swift + SwiftUI 原生,体积与权限体验更好
权限缺失时—明确提示扫描盲区,不给误导性结果
以上为上线后的实测对比。数据来自客户现有业务的日常记录(订单系统、排班表、财务流水等), 由客户方业务负责人确认。没有可靠量化口径的项目,这里只写周期、迭代次数这类过程指标。
客户当时的处境
系统数据越占越大,自己不敢乱删,怕把系统删出问题
市面上的清理工具两个极端:要么过度保守什么都清不出来,要么一键清理不告诉你到底删了什么
装个清理工具本身要几百 MB,为了清空间先占空间
怎么做的,为什么这么做
三级安全分级
「敢删的」默认勾选省事,「要想一下的」交给用户逐项确认,「绝对不能碰的」用硬黑名单物理隔离,从数据上就不可能被选中。
原生实现而不是套壳
用 Swift + SwiftUI 原生写,权限申请、废纸篓、tmutil 调用都最顺,体积也远小于套壳方案。
完整磁盘访问的降级处理
未授予「完全磁盘访问权限」时不假装扫全了,明确告诉用户哪些目录扫不到,而不是给出一个偏小的结果。
界面与演示
该项目界面受客户保密要求约束,对外只展示结构示意。如果你需要看实际界面,可以在沟通时申请一次在线演示。
SwiftSwiftUISwiftPMmacOS
单机桌面应用,无服务端。扫描、安全分级、清理三段分离:扫描层负责枚举与体积统计,分级层按白/灰/黑三类规则打标,清理层只执行已确认项并统一走废纸篓以便回滚。权限不足时扫描结果显式标注盲区。
同类项目
全部项目其他企业服务 / 内部系统案例
同类需求的做法可以直接复用,沟通成本也低。
有类似需求?
先聊清楚你要解决的那件事
不用把需求想得很完整。说清楚现在是怎么运转的、最卡的是哪一步, 剩下的功能清单和报价我来整理,你确认就行。
这类项目通常落在「轻量版」这一档。 金额我不在页面上写 —— 同样的系统,多一个端、多一项对接, 成本就差一截,写出来一定不准。
说说我的需求